Vorig najaar meldde Gemeente Eindhoven een datalek, omdat ambtenaren “bestanden met persoonlijke gegevens van inwoners en medewerkers naar openbare AI-websites” hadden gestuurd. Uit het onderzoeksverslag uit december 2025 over dit lek blijkt dat er ernstige beperkingen waren om nog volledig na te kunnen gaan wat er nu allemaal was geupload: men kon niet verder terugkijken dan “een periode van 30 dagen. Inzicht in de periode daarvóór is niet mogelijk, omdat de Microsoft Activity explorer zo is ingesteld dat deze niet verder terugkijkt dan 30 dagen.” (rapport, pg 2)
Zou het gezien de compliance risico’s rond gebruik van generatieve AI-diensten – intern en/of via internet – niet aantrekkelijk zijn om voor een langere periode te kunnen nagaan hoe het gebruik is geweest? Niet alleen in het belang van dit soort after-the-fact onderzoeken, maar ook om de impact van AI-gebruik op besluiten van de overheid te kunnen reconstrueren?
Microsoft Purview biedt nu de mogelijkheid om afzonderlijk retentiebeleid in te stellen voor verschillende vormen van AI-gebruik. Zie daarvoor Bericht-id MC1238434 in het Berichtencentrum van je tenant of Roadmap-id 520388 van de openbare M365 roadmap. Het beleid komt tussen half maart en mei 2026 definitief beschikbaar, of is dat reeds nu al (zie afbeelding onder uit mijn tenant).
Wat verandert er in de retentiemogelijkheden?
Organisaties die hun Teams chat archiveren met Bewaarbeleid (retention policies) in Purview Gegevenslevenscyclusbeheer hadden tot nu toe één regel die zowel Teams chat als Copilot interacties bewaart. Dat betekent dat als je individuele chat berichten in Teams verzendt en ontvangt deze voor de ingestelde tijdsduur behouden blijven. Of dat ze naar wens niet worden bewaard, maar wel na de ingestelde tijd verwijderd. Dit beleid was dan meteen óók van toepassing op Copilot interacties, dat wil zeggen op de in Copilot ingegeven prompts en door Copilot teruggegeven antwoorden.
Het nieuwe is nu dat er een afzonderlijk Bewaarbeleid (retentionpolicy) kan worden ingesteld voor interacties met AI. En dat drie verschillende regels kunnen worden gemaakt voor:
- Microsoft Copilot-ervaringen – Ingebouwde en aangepaste Copilot-ervaringen (voor: Microsoft 365 Copilot, Security Copilot, Copilot in Fabric, Copilot Studio)
- Enterprise AI Apps – Niet-Copilot AI-apps die wel verbonden zijn met de organisatie met methoden zoals Entra-registratie en gegevensconnectors (voor: Entra-registered AI apps, ChatGPT Enterprise, Microsoft Foundry)
- Andere AI-apps – AI-apps waarmee gebruikers via een browser interactie hebben. Deze apps zijn gecategoriseerd als Generatieve AI in de catalogus van Defender for Cloud Apps (voor: ChatGPT, Google Gemini, Microsoft Copilot (consumer version), DeepSeek)
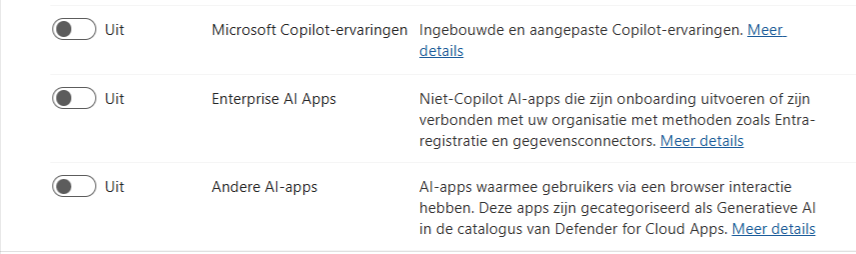
Het is denk ik verstandig om als organisatie de browser-gebaseerde interacties met AI zoveel mogelijk uit te bannen door deze sites te blokkeren voor bezoek. Zodat de laatste optie voor Bewaarbeleid, bewaring voor ‘andere AI-apps’ geheel niet nodig is. Ook het in mijn inleiding aangehaalde rapport adviseerde al “één lokaal draaiende genAI-toepassing die veilig is en waarbij de rest wordt uitgesloten (en evt. toepassingen worden geblokkeerd, zoals nu reeds is gedaan met bepaalde genAI-URL’s)” (pg 17).
Wat kan dit beleid dan bewaren?
Bewaarbeleid (retentionpolicies) voor AI apps kan gebruikers- interacties bewaren voor een bepaalde tijd en daarna verwijderen. Het gaat dan om de prompts van gebruikers, of deze nu getypt zijn of gebruik maken van templates. De te bewaren antwoorden van AI kunnen bestaan uit tekst, links en andere verwijzingen. Bij gebruik van Copilot in Teams kunnen die antwoorden bijvoorbeeld ook bestaan uit samenvattingen van chatberichten.
Hoe werkt bewaring en verwijdering?
De manier waarop Bewaarbeleid deze interacties opslaat, vasthoudt en raadpleegbaar maakt, is hetzelfde als bij Bewaarbeleid voor onder andere Teams chat of mailbox archivering:
- De gegevens worden bewaard in een verborgen folder in de Exchange mailbox van de betreffende gebruiker;
- Die folder is niet door de gebruiker zelf te raadplegen;
- De informatie in de folder kan alleen benaderd worden door een gemachtigde (eDiscovery Manager) via een query in Purview eDiscovery. Tot aan definitieve verwijdering blijft raadpleging via eDiscovery mogelijk.
Na afloop van de bewaartermijn worden de gegevens automatisch verplaatst naar de zgn. SubstratesHold folder in de mailbox waar ze nog een dag blijven staan voordat een timer job (tussen 1-7 dagen) ze definitief verwijdert. Verwijdering blijft alleen uit als er op die locatie een zwaardere regel, zoals een eDiscovery hold, van toepassing is. Bedenk: een bewaarregel vanuit Bewaarbeleid of retentielabels gaat boven een regel of label om alléén te verwijderen. Een eDiscovery hold overstijgt weer een bewaarregel.
Goed om te weten
Het toepassen van zo’n Purview Bewaarbeleid als bewaarregel – voor behoud van Teams chat, mail of AI-interacties – heeft ook tot gevolg dat de mailbox van een vertrokken medewerker (of wethouder, of burgemeester…) automatisch behouden blijft als ‘inactive mailbox’. Let op: voor bewaring van alle mails in die mailbox, alle chatberichten of alle AI-interacties moeten afzonderlijke bewaarregels aangemaakt.
Een Bewaarbeleid is ALTIJD van toepassing op ALLE items in een bepaalde locatie. Dus alle e-mailberichten in de mailbox van gebruiker X, alle individuele chatberichten van gebruiker X, alle AI-interacties van gebruiker X. Er kan NIET, zoals met retentielabels onderscheid worden gemaakt door het systeem of door de gebruiker zelf om items uit te zonderen van retentie (vgl. Capstone methodiek). Een ander verschil met retentielabels is het ontbreken van de vernietigingslijst/verklaring vernietiging functie.
De toekenning van zo’n Bewaarbeleid kan geautomatiseerd worden met behulp van Purview adaptive scopes omdat een heleboel attributen van gebruikers de toewijzing kunnen regelen. Dat kan vanuit standaard velden als Job title, Department, maar ook met één van de vijftien custom attributen (denk bijvoorbeeld aan ‘sleutelfiguur’, ‘niet-sleutelfiguur’). Let op: ‘adaptive scopes’ zijn een E5 functionaliteit, terwijl Bewaarbeleid zelf een standaard Purview oplossing is die ook ‘statisch’ (zonder automatisering) aan locaties en gebruikers kan worden gekoppeld. Deze ‘statische’ toepassing komt voor mailboxen met beperkingen en limieten.
Gebruikers zien zelf NIET de toepassingen van Bewaarbeleid, in tegenstelling tot de toepassing van retentielabels voor archivering. Gebruikers kunnen items zo op het oog verwijderen en daarmee de indruk hebben dat er geen bewaring plaatsvindt! Dat betekent dat de organisatie medewerkers regelmatig zal moeten informeren over de toegepaste regels. Omdat we niet zouden willen dat gebruikers uit oprechte zorgen voor het milieu mailtjes, chat of AI interacties gaan zitten verwijderen, terwijl ze op de achtergrond zorgvuldig voor jaren behouden blijven (true story).
AI verklaring: deze blog is handgeschreven, de afbeelding in de kop is gegenereerd met Ideogram